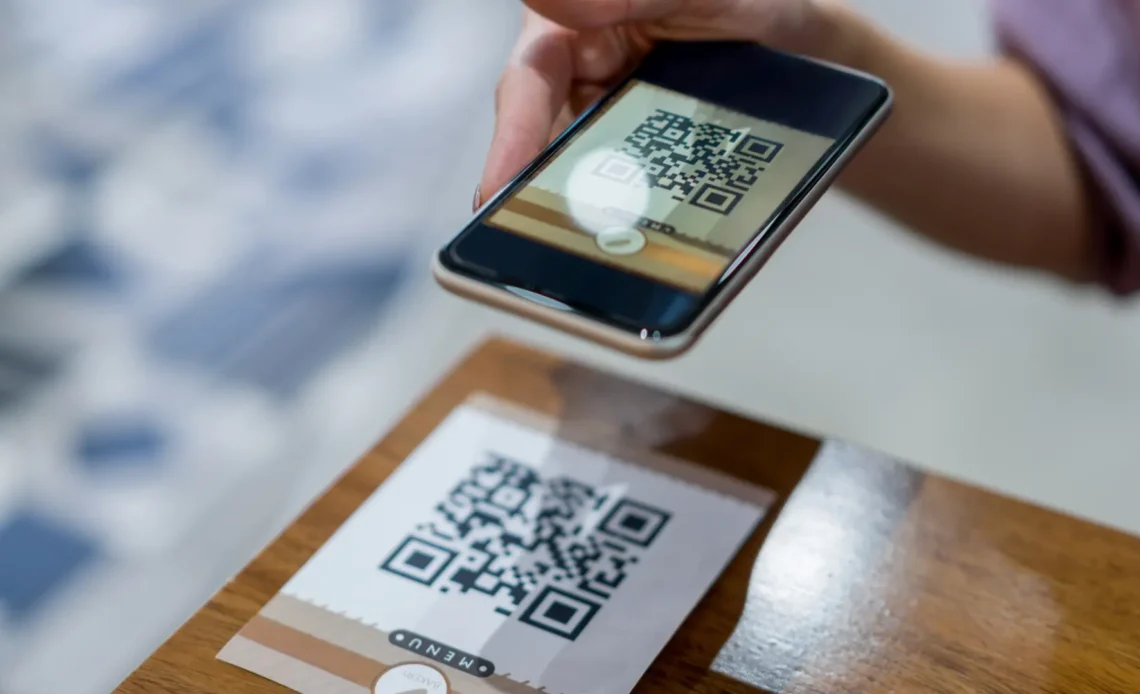
Atención, amigos. Los códigos QR, esos que usamos a diario para consultar la carta del restaurante o pagar el aparcamiento, se han convertido en un arma de doble filo. Si bien son super cómodos, también están siendo utilizados por ciberdelincuentes para llevar a cabo engaños cada vez más sofisticados. El fenómeno del quishing, que consiste en ocultar enlaces fraudulentos tras un código QR aparentemente inofensivo, ha crecido un alarmante 146% en los últimos meses.
La trampa está servida
Parece que escanear un código es tan fácil como respirar, pero eso es precisamente lo que aprovechan estos malhechores. Al hacerlo, podrías acabar en una página que imita a tu banco o a cualquier servicio legítimo solo para robarte información personal o bancaria. Y no somos solo nosotros diciendo esto; expertos de Áudea lo confirman. Lo peor es que a simple vista no puedes saber qué hay detrás de esos códigos.
No olvidemos que estos ataques no solo se limitan a restaurantes; ya están presentes en documentos y correos electrónicos falsos. Según el último informe de Barracuda sobre amenazas por email, un asombroso 70%% de los PDFs maliciosos analizados contenían códigos QR que redirigen a páginas de phishing.
La situación es aún más preocupante cuando vemos cifras impactantes: Microsoft detectó 18,7 millones de ataques de quishing solo en marzo de 2026, frente a los 7,6 millones del mes anterior. Esto nos muestra que la amenaza está creciendo rápidamente y no hay señales de detenerse.
Tampoco podemos olvidar ese caso que recogió el INCIBE donde una usuaria escaneó un código en un restaurante y terminó suscrita sin querer a un servicio premium solo porque aceptó una ventana emergente. Así estamos hoy: expuestos ante la voracidad de quienes buscan aprovecharse de nuestra confianza.
A medida que más establecimientos adoptan esta tecnología (el 75% ya utiliza códigos QR), debemos ser extremadamente cautelosos al usarlos. La comodidad nunca debería estar por encima de nuestra seguridad.