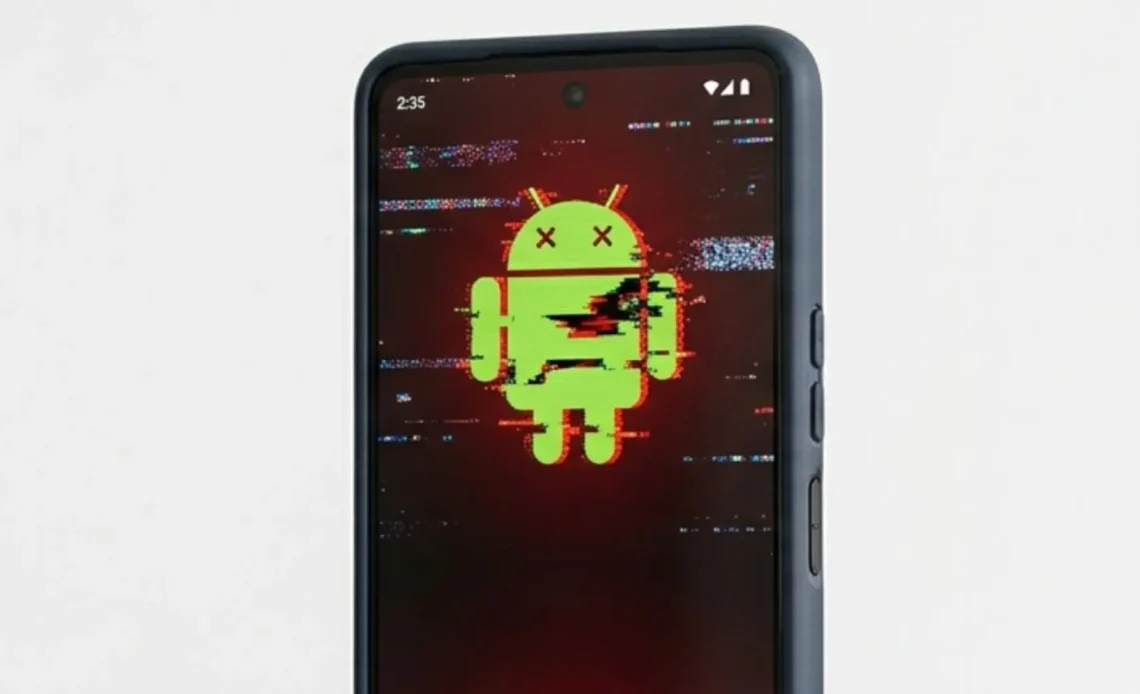
Cambiar de móvil debería ser una tarea sencilla y sin complicaciones. Sin embargo, un reciente estudio ha dejado claro que este proceso podría convertirse en una trampa mortal para nuestros datos. La Universidad Tecnológica de Graz, en Austria, ha destapado graves vulnerabilidades en las aplicaciones utilizadas por gigantes como Samsung, Xiaomi y Google para transferir información entre dispositivos Android.
¿Qué significa esto para nosotros?
Imagina que estás configurando tu nuevo teléfono y, sin saberlo, abres la puerta a los ciberdelincuentes. Las siete herramientas analizadas, que suman más de 12.000 millones de descargas, permiten que cualquier persona cercana pueda interceptar o incluso manipular la transferencia de datos. Con estar a unos pocos metros del dispositivo es suficiente; lo único que se necesita son equipos baratos, que no superan los 100 euros.
A través de este análisis se descubrió algo inquietante: los atacantes pueden acceder a mensajes SMS, contactos e incluso fotografías personales. ¡Y eso no es todo! También lograron introducir programas maliciosos durante el proceso. ¿Te imaginas llevarte a casa un móvil completamente infectado? Esto es especialmente preocupante en tiendas donde muchos teléfonos nuevos son configurados antes de ser vendidos.
A pesar del susto inicial, hay una luz al final del túnel. Los fabricantes fueron notificados sobre estas vulnerabilidades antes de su divulgación pública y ya han lanzado actualizaciones para corregir los fallos detectados. Por lo tanto, si planeas hacer una transferencia pronto, asegúrate de actualizar la aplicación en ambos móviles e instalar todas las actualizaciones pendientes. En algunos casos, también será necesario poner al día el sistema operativo para mayor seguridad.